Frigidere la 50°C: atacul cibernetic care a lovit 700 de supermarketuri din Franța
Un atac informatic a transformat sistemele de refrigerare din sute de magazine franceze într-o sursă de pierderi de milioane de euro. Hackerii au modificat de la distanță temperaturile instalațiilor frigorifice, distrugând cantități importante de alimente. Cazul scoate la iveală o vulnerabilitate periculoasă: echipamentele industriale conectate la internet pot fi folosite pentru a produce pagube în lumea reală, chiar și fără malware sofisticat.
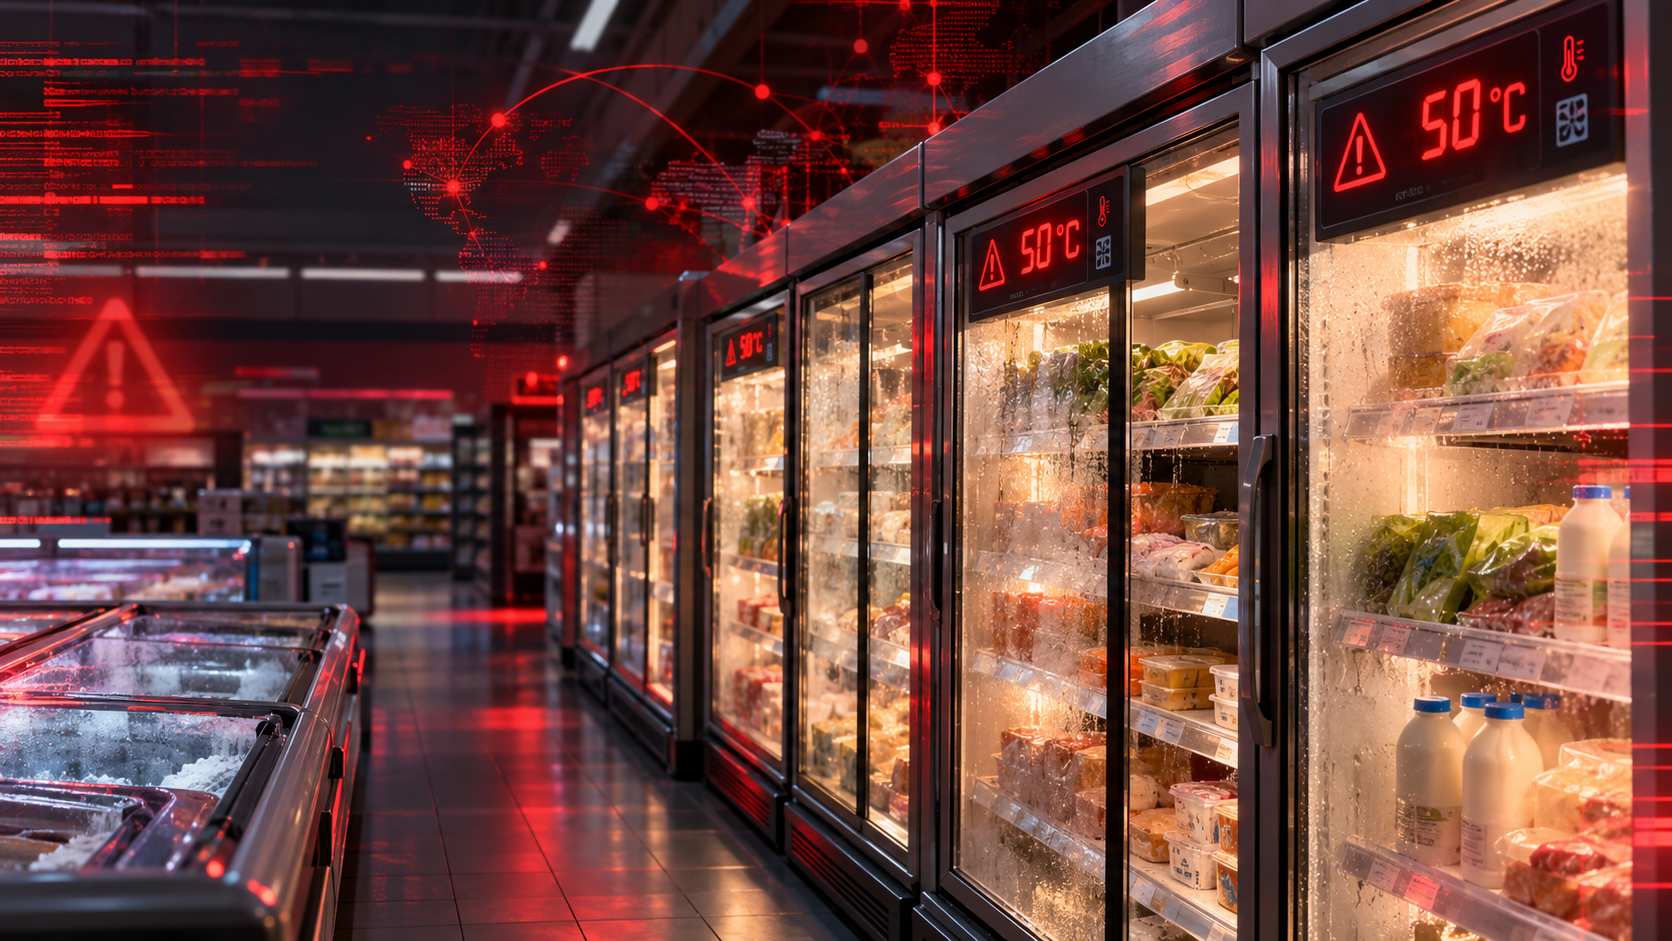
În dimineața zilei de 12 octombrie 2026, angajații mai multor supermarketuri din Franța au descoperit că frigiderele și congelatoarele nu mai răceau. Unele instalații funcționaseră ore întregi la temperaturi care ajunseseră până la 50 de grade Celsius. Carnea, lactatele, înghețata și alte produse perisabile trebuiau aruncate.
Nu era vorba despre o pană de curent sau despre o defecțiune mecanică. Cineva modificase de la distanță parametrii sistemelor frigorifice.
În loc să păstreze alimentele la temperaturile necesare, instalațiile executau comenzi care le compromiteau funcționarea. În mai multe magazine au fost raportate inclusiv incendii, potrivit Parchetului din Paris.
Atacul a afectat unele dintre cele mai importante rețele comerciale franceze, printre care Intermarché, Netto, Carrefour, Monoprix și Coopérative U.
Pe 13 octombrie, ministrul francez al Economiei, Roland Lescure, a anunțat că aproximativ 700 dintre cele 10.000 de supermarketuri din Franța au fost afectate.
Este o cifră care arată amploarea incidentului. Dar adevărata problemă se află în spatele acestor pagube: atacatorii nu au avut nevoie să pătrundă fizic în magazine. Le-a fost suficient accesul la sistemele informatice care administrau instalațiile frigorifice.
Cum au ajuns hackerii să controleze frigiderele?
Frigiderele unui supermarket modern funcționează diferit de cele pe care le avem acasă. În marile magazine, vitrinele frigorifice, camerele de congelare și instalațiile de răcire sunt administrate prin controlere electronice centralizate.
Aceste echipamente urmăresc temperaturile, coordonează ciclurile de funcționare, declanșează alarme și permit tehnicienilor să intervină de la distanță. Un singur sistem poate gestiona o parte importantă a instalațiilor frigorifice ale unui magazin.
Este o soluție eficientă pentru mentenanță. Tehnicienii nu trebuie să se deplaseze de fiecare dată când apare o problemă, iar operatorii pot supraveghea mai multe locații dintr-un singur centru de control.
Vulnerabilitatea apare atunci când interfețele de administrare sunt expuse la internet fără măsuri adecvate de protecție.
În Franța, atacatorii au vizat astfel de controlere, inclusiv echipamente din seriile AK-SM și AK-SC produse de compania daneză Danfoss.
Potrivit informațiilor publicate de presa franceză, hackerii ar fi exploatat funcția de degivrare, o operațiune normală prin care instalațiile frigorifice îndepărtează gheața acumulată pe anumite componente.
În condiții obișnuite, procesul durează o perioadă limitată și este controlat automat. Folosit abuziv, acesta poate întrerupe răcirea și poate duce la creșterea periculoasă a temperaturii.
Atacatorii ar fi forțat ciclurile de degivrare sau ar fi modificat temperaturile programate, astfel încât instalațiile să nu mai conserve alimentele în siguranță.
În aproximativ 150 de magazine Intermarché, temperatura unor instalații a ajuns la 50°C pentru circa șase ore, potrivit informațiilor transmise agenției Reuters.
Trebuie făcută însă o distincție. Deși manipularea sistemelor frigorifice este confirmată, autoritățile nu au stabilit public metoda exactă prin care hackerii au obținut accesul inițial. Nici cauza tehnică precisă a incendiilor raportate nu a fost clarificată.
Această incertitudine nu schimbă gravitatea incidentului. Un sistem proiectat pentru păstrarea alimentelor a fost manipulat prin intermediul comenzilor sale de administrare, cu efecte directe asupra activității magazinelor.
Pierderi de milioane de euro, fără furt de date și fără răscumpărare
Atacul a lovit simultan mai multe rețele comerciale, iar consecințele au devenit vizibile imediat.
Grupul Les Mousquetaires, care operează magazinele Intermarché și Netto, a anunțat că aproximativ 300 de unități au fost afectate. Coopérative U a raportat probleme în 80 de magazine, în timp ce Carrefour și Monoprix au confirmat la rândul lor incidente.
În unele locații, intervenția rapidă a personalului a limitat pagubele. În altele, cantități mari de alimente au devenit improprii consumului.
Angajații au fost nevoiți să golească vitrinele frigorifice și să arunce produsele. Pe lângă valoarea mărfurilor distruse, operatorii suportă costurile verificării echipamentelor, refacerii stocurilor și întreruperii activității.
Pierderile au fost estimate preliminar la zeci de milioane de euro la nivel național. Un bilanț definitiv nu este încă disponibil.
Există și o particularitate care a atras atenția anchetatorilor.
Până la 13 octombrie, nimeni nu revendicase public atacul. Nu fusese făcută cunoscută nicio solicitare de răscumpărare și nu existau indicii publice că obiectivul principal ar fi fost furtul de informații.
Este o situație neobișnuită în comparație cu atacurile ransomware, în care infractorii blochează sistemele informatice și cer bani pentru restabilirea accesului.
În Franța, prejudiciul a rezultat din modificarea funcționării unor echipamente fizice. Pentru supermarketurile afectate, pierderea alimentelor a fost imediată, indiferent dacă atacatorii au urmărit sau nu un câștig financiar.
Vulnerabilitățile erau cunoscute. Unele sisteme puteau fi actualizate
Din perspectiva securității cibernetice, una dintre cele mai importante informații este că anumite vulnerabilități ale controlerelor frigorifice fuseseră documentate înaintea atacului.
La 9 august 2026, cercetătorii companiei Claroty, din echipa Team82, au publicat o analiză tehnică a controlerelor Danfoss AK-SM 800A.
Investigația a identificat mai multe probleme de securitate în interfața web de administrare.
Printre acestea se numărau posibilitatea ocolirii autentificării printr-un mecanism ascuns și o vulnerabilitate care, în anumite condiții, permitea executarea de comenzi pe dispozitiv.
Cercetătorii descoperiseră și numeroase interfețe de administrare accesibile direct din internet.
Danfoss a colaborat cu echipa de cercetare și a publicat actualizări de firmware pentru remedierea vulnerabilităților identificate.
Totuși, potrivit declarațiilor producătorului după incidentul francez, o parte dintre echipamentele afectate utilizau firmware neactualizat sau ajunseseră la sfârșitul perioadei de suport tehnic.
Acest detaliu contează. Atunci când producătorul nu mai oferă actualizări de securitate, vulnerabilitățile descoperite ulterior pot rămâne fără o soluție software.
În multe organizații, asemenea echipamente sunt utilizate ani întregi după instalare. Atâta vreme cât își îndeplinesc funcția de bază, înlocuirea lor nu este considerată o prioritate.
Un controler frigorific poate funcționa mecanic fără probleme și poate reprezenta, în același timp, un risc informatic major.
Anchetatorii nu au confirmat însă că vulnerabilitățile prezentate de Claroty au fost exploatate efectiv în atacul din Franța.
Aceasta este diferența dintre o vulnerabilitate documentată și demonstrarea utilizării ei într-un incident concret.
Alerta autorităților franceze: problema nu se limitează la Danfoss
Pe 12 octombrie, CERT-FR, structura franceză de răspuns la incidente de securitate informatică, a publicat o alertă privind compromiterea controlerelor frigorifice Danfoss.
O zi mai târziu, alerta a fost extinsă. Pe lista sistemelor afectate au apărut și controlerele Copeland xweb și Dixell xweb.
Prin urmare, atacurile nu vizau exclusiv echipamentele unui singur producător.
Recomandarea principală a autorităților franceze a fost eliminarea expunerii directe la internet a interfețelor de administrare.
Accesul de la distanță, atunci când este necesar, trebuie realizat prin conexiuni securizate, precum VPN, cu restricții clare privind utilizatorii și rețelele autorizate.
În cazul echipamentelor compromise, CERT-FR recomandă restaurarea configurației, actualizarea firmware-ului, schimbarea credențialelor și verificarea conturilor existente.
Autoritatea avertizează că simpla resetare a unui dispozitiv nu rezolvă problema dacă acesta rămâne conectat la internet și continuă să utilizeze software vulnerabil.
La 13 octombrie, Reuters a identificat prin intermediul platformei Shodan cel puțin 4.500 de interfețe Danfoss vizibile pe internet. Nu toate au putut fi confirmate ca vulnerabile, dar numărul ilustrează cât de extinsă este suprafața potențială de atac.
Pentru administratorii sistemelor industriale, este un avertisment cât se poate de concret: conectivitatea nu trebuie confundată cu securitatea.
Sabotaj economic sau un nou episod de război hibrid?
Atacul asupra supermarketurilor franceze a avut loc într-o perioadă în care statele europene acordă o atenție tot mai mare protejării infrastructurilor împotriva amenințărilor hibride.
În ultimii ani, operațiunile cibernetice au vizat sisteme energetice, infrastructuri de apă, transporturi și servicii publice.
Incidentul francez readuce în discuție un sector adesea trecut cu vederea: distribuția alimentelor.
Supermarketurile depind de un lanț complex de furnizori, transportatori, depozite și instalații frigorifice. O perturbare a sistemelor de răcire poate distruge rapid mărfurile, chiar dacă restul infrastructurii comerciale rămâne funcțional.
Comisarul european pentru agricultură și alimentație, Christophe Hansen, a avertizat asupra riscului ca sistemele alimentare să fie folosite ca ținte ale unor operațiuni ostile.
Deocamdată, nu există dovezi publice care să permită atribuirea atacului unui stat sau unei grupări sponsorizate de un stat.
Nici legătura cu Rusia, invocată în unele interpretări ale contextului geopolitic, nu a fost demonstrată.
Ancheta Parchetului din Paris trebuie să stabilească cine a operat sistemele compromise, prin ce metode și în ce scop.
Ceea ce se poate afirma deja este că o intervenție informatică asupra unor echipamente comerciale a produs pagube materiale importante, la scară națională.
Ar putea avea loc un atac asemănător și în România?
Nimic din arhitectura tehnică exploatată în Franța nu este specific exclusiv supermarketurilor franceze.
Controlerele industriale, sistemele de monitorizare la distanță și echipamentele cu interfețe web sunt folosite și în România, în comerț, logistică, industrie, spitale sau în clădiri comerciale.
Riscul apare atunci când asemenea sisteme sunt conectate direct la internet, folosesc parole implicite, rulează versiuni vechi de firmware sau pot fi administrate de furnizori externi fără controale suficient de stricte.
Să luăm exemplul unui depozit frigorific care păstrează produse alimentare sau medicamente sensibile la temperatură.
Dacă un atacator obține acces la sistemul de control și modifică parametrii instalației, pagubele pot apărea înainte ca personalul să înțeleagă natura incidentului.
Același principiu se aplică instalațiilor de climatizare, sistemelor de automatizare a clădirilor sau altor echipamente tehnice conectate.
În aceste situații, securitatea cibernetică nu poate fi limitată la calculatoare, servere și aplicații administrative. Organizațiile trebuie să știe ce echipamente au conectate, cine le poate administra și ce s-ar întâmpla dacă cineva le-ar modifica parametrii de funcționare.
Directiva europeană NIS2 pune accent inclusiv pe gestionarea riscurilor, continuitatea activității, securitatea furnizorilor și protejarea sistemelor informatice relevante pentru serviciile organizației. Aplicabilitatea obligațiilor concrete depinde de sectorul și încadrarea fiecărui operator.
Incidentul din Franța oferă un exemplu practic despre consecințele pe care le poate avea ignorarea acestor riscuri.
Când un echipament conectat devine o vulnerabilitate a întregii afaceri
Timp de ani de zile, cele mai cunoscute atacuri informatice au avut ca obiectiv furtul de date, compromiterea conturilor sau blocarea calculatoarelor.
În Franța, atacatorii au ales o altă țintă: infrastructura tehnică de care depinde păstrarea alimentelor.
Nu au fost necesare oprirea întregii rețele comerciale sau compromiterea tuturor sistemelor IT. Modificarea parametrilor unor controlere a fost suficientă pentru ca produsele să fie distruse, magazinele să suporte pierderi importante, iar autoritățile să declanșeze o investigație la nivel național.
Identitatea atacatorilor rămâne necunoscută. La fel și metoda exactă prin care au pătruns în sisteme.
Dar incidentul demonstrează un lucru pe care administratorii infrastructurilor conectate nu își mai pot permite să îl ignore: atunci când un echipament poate fi controlat prin internet, compromiterea lui poate produce consecințe mult dincolo de ecranul unui calculator.
În noaptea de 11 spre 12 octombrie, în Franța, vulnerabilitatea nu s-a măsurat în fișiere furate sau calculatoare blocate, ci în tone de alimente aruncate și milioane de euro pierdute.
Surse
- CERT-FR – Alerta CERTFR-2026-ALE-012, actualizată la 13 octombrie 2026
- Reuters – Investigația privind atacatorii sistemelor frigorifice, 13 octombrie 2026
- Associated Press – Atacuri asupra supermarketurilor europene, 13 octombrie 2026
- Claroty Team82 – Analiza vulnerabilităților Danfoss, 9 august 2026